AI-avusteinen ohjelmistokehitys muuttaa tietoturvaa – miten CNAPP auttaa hallitsemaan uusia riskejä?


Teemu Peräkylä | 19. elokuuta 2026

Generatiivinen tekoäly on muuttanut ohjelmistokehitystä pysyvästi. Kehittäjät hyödyntävät päivittäin AI-avusteisia työkaluja koodin kirjoittamiseen, dokumentointiin, testaukseen ja virheiden korjaamiseen. Tämä nopeuttaa kehitystä merkittävästi, mutta tuo samalla mukanaan uudenlaisia tietoturvariskejä, joita perinteiset tietoturvaratkaisut eivät välttämättä tunnista.

Teknologiajohtajalle ja DevOps-tiimeille kysymys ei enää ole siitä, kannattaako tekoälyä hyödyntää ohjelmistokehityksessä. Olennaista on varmistaa, että AI:n avulla tuotettu koodi ja sitä ympäröivä pilviympäristö ovat turvallisia koko sovelluksen elinkaaren ajan.

AI tuottaa enemmän koodia ja myös enemmän riskejä

AI-avusteiset työkalut voivat tuottaa laadukasta koodia hyvin nopeasti. Samalla ne voivat kuitenkin ehdottaa ratkaisuja, jotka sisältävät haavoittuvuuksia, vanhentuneita kirjastoja tai virheellisiä käyttöoikeuksia. Kehittäjä ei aina huomaa näitä ongelmia kiireisessä kehitystyössä.

Lisäksi AI voi ehdottaa infrastruktuurikoodia, kuten Terraform- tai Kubernetes-määrityksiä, jotka näyttävät toimivilta, mutta eivät noudata organisaation tietoturvakäytäntöjä.

Tämän vuoksi pelkkä koodin tarkastaminen ei enää riitä. Organisaation on ymmärrettävä, miten sovellus toimii tuotantoympäristössä, mitä dataa se käsittelee, millaisia käyttöoikeuksia sillä on ja millaisia hyökkäysreittejä kokonaisuus muodostaa.

CNAPP tuo näkyvyyden koko ympäristöön

CNAPP-alusta auttaa organisaatioita tunnistamaan ja priorisoimaan riskejä koko pilviympäristössä. Ratkaisun vahvuus on siinä, että se tarkastelee kokonaisuutta eikä yksittäisiä havaintoja.

Esimerkiksi AI:n tuottama sovellus voi sisältää haavoittuvan kirjaston. Perinteinen skanneri raportoi haavoittuvuuden, mutta ei kerro, kuinka suuri riski se todellisuudessa on.

CNAPP-ratkaisu voi arvioida tilanteen laajemmin. Se selvittää esimerkiksi:

  • Onko sovellus internetistä saavutettavissa
  • Sisältääkö palvelin arkaluonteista dataa
  • Millaiset käyttöoikeudet sovelluksella on
  • Voidaanko haavoittuvuutta hyödyntää todellisessa hyökkäyksessä
  • Onko kyseessä osa laajempaa hyökkäysvektoria

Näin organisaatiot voivat keskittyä riskeihin, jotka ovat liiketoiminnan kannalta merkityksellisiä.

Agentiton arkkitehtuuri sopii nopeasti muuttuvaan kehitykseen

AI nopeuttaa kehityssykliä. Uusia ympäristöjä syntyy jatkuvasti, kontteja käynnistetään ja poistetaan, sekä infrastruktuuri muuttuu päivittäin.

Perinteiset agenttipohjaiset ratkaisut voivat hidastaa käyttöönottoa ja lisätä ylläpitotyötä.

CNAPP voi hyödyntää agentitonta arkkitehtuuria, jonka ansiosta näkyvyys voidaan ottaa käyttöön nopeasti ilman laajoja asennuksia tuotantoympäristöön. Tämä mahdollistaa sen, että myös nopeasti muuttuvat pilviympäristöt pysyvät jatkuvasti valvonnassa.

Näkyvyyttä tekoälyn käyttöön

Yhä useammat organisaatiot rakentavat omia tekoälyratkaisujaan tai hyödyntävät pilvipalveluiden AI-palveluita. Samalla kasvaa tarve ymmärtää, miten nämä palvelut on konfiguroitu ja millaisia riskejä niihin liittyy.

CNAPP tarjoaa AI Security Posture Management -ominaisuuksia, joiden avulla organisaatiot voivat tunnistaa esimerkiksi:

  • Julkisesti saavutettavat AI-palvelut
  • Virheellisesti konfiguroidut tekoälyresurssit
  • Liian laajat käyttöoikeudet AI-palveluihin
  • AI-palveluihin liittyvät tietoturva- ja compliance-riskit
  • Mahdolliset arkaluonteista dataa sisältävät AI-ympäristöt

Tämä auttaa organisaatioita ottamaan tekoälyn käyttöön hallitusti ilman, että tietoturva vaarantuu.

Vähemmän hälytyksiä, enemmän olennaista tietoa

Yksi suurimmista tietoturvatiimien haasteista on valtava määrä erilaisia hälytyksiä.

Orca Security hyödyntää kontekstuaalista analyysiä ja priorisoi löydökset niiden todellisen riskin perusteella. Sen sijaan, että turvallisuustiimit joutuisivat käymään läpi tuhansia yksittäisiä havaintoja, ne voivat keskittyä muutamiin kriittisiin riskeihin, jotka vaativat välittömiä toimenpiteitä.

Tämä on erityisen arvokasta organisaatioissa, joissa AI-avusteinen kehitys kasvattaa sekä ohjelmistojen että infrastruktuurin määrää huomattavasti.

Tietoturva osaksi modernia ohjelmistokehitystä

AI-avusteinen ohjelmistokehitys tulee edelleen nopeutumaan. Samalla kasvaa tarve tietoturvaratkaisuille, jotka pystyvät tarkastelemaan koko pilviympäristöä yhtenä kokonaisuutena.

Orca Security tarjoaa tähän modernin CNAPP-ratkaisun, joka yhdistää agentittoman näkyvyyden, kontekstuaalisen riskianalyysin, haavoittuvuuksien hallinnan, compliance-valvonnan sekä tekoäly-ympäristöjen turvallisuuden yhdeksi alustaksi.

Teknologiajohdolle tämä tarkoittaa parempaa näkyvyyttä organisaation todelliseen riskitasoon ja tehokkaampaa resurssien käyttöä. DevOps- ja tietoturvatiimeille se tarkoittaa vähemmän aikaa hälytysten käsittelyyn ja enemmän aikaa turvallisten, laadukkaiden palveluiden rakentamiseen.

Tekoäly nopeuttaa ohjelmistokehitystä merkittävästi. Samalla myös tietoturvan on kehityttävä. Organisaatiot, jotka pystyvät yhdistämään AI-avusteisen kehityksen ja modernin CNAPP-ratkaisun, voivat hyödyntää tekoälyn tarjoamat mahdollisuudet turvallisesti ja hallitusti.

Teemu Peräkylä, Webscale

Teemu Peräkylä
Sales Executive, Cloud Services

Pilvi haltuun

Huolehdimme pilvestä kokonaisuutena, jotta asiakkaamme voivat keskittyä kasvuun, kehitykseen ja asiakkaisiinsa.

Varmistamme, että digitaaliset palvelut toimivat luotettavasti ja tukevat liiketoimintaa kaikissa tilanteissa.

Uusimmat kirjoitukset

9. marraskuuta 2026
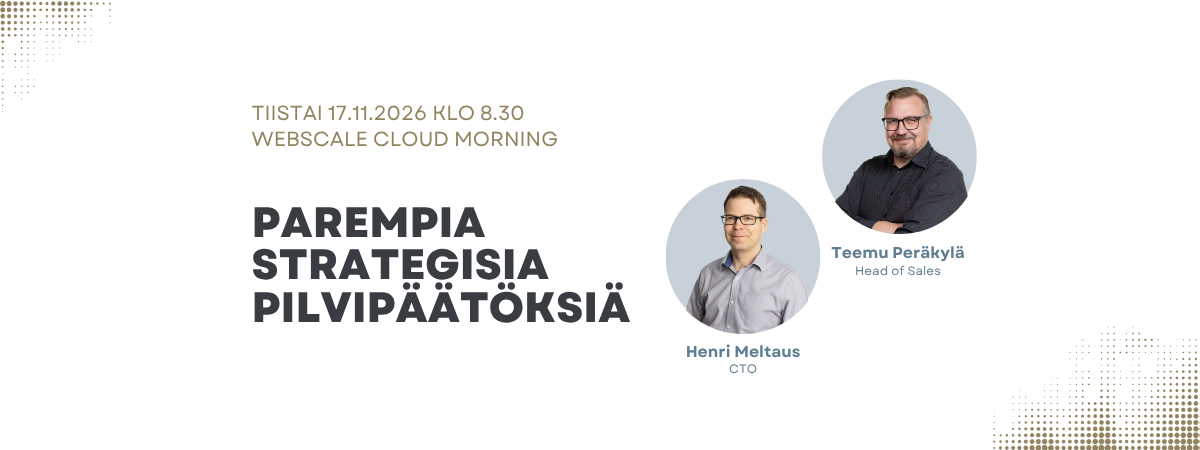
Webscale Cloud Morning Parempia strategisia pilvipäätöksiä Tiistai 17.11.2026 klo 8.30 Pilvistrategiassa tehdään valintoja, joiden vaikutukset voivat näkyä liiketoiminnassa vuosien ajan. Kyse ei ole vain siitä, mikä pilvipalvelu tai teknologia valitaan, vaan siitä, millaisiin kustannuksiin, toimittajiin, osaamiseen ja toimintamalleihin organisaatio sitoutuu. Kuinka riippuvainen yhdestä toimittajasta kannattaa olla? Milloin yksi pilvi riittää ja milloin useammasta ympäristöstä on aidosti hyötyä? Ja kuinka paljon joustavuudesta ja riippumattomuudesta kannattaa maksaa? Webscale Cloud Morning -sarjan kolmannessa webinaarissa käymme läpi käytännönläheisesti: mitä pilvistrategialla oikeastaan päätetään ja miksi asia ei kuulu vain IT:lle milloin yhden pilven malli toimii ja milloin multi- tai hybrid cloud voi olla perusteltu mitä kannattaa rakentaa itse ja milloin hyödyntää valmiita pilvipalveluita miten kustannukset, riskit, data ja liiketoiminnan tarpeet yhdistetään pilvipäätöksissä mitkä valinnat lisäävät liiketoiminnan joustavuutta ja mitkä voivat sitoa organisaatiota vuosiksi 30 minuutin aamustartti Jos pilvipalvelut ovat liiketoiminnallenne kriittisiä, mutta riskien todellinen taso ei ole täysin kirkas, tämä puolituntinen kannattaa käyttää.
Tekijä Teemu Peräkylä • 5. marraskuuta 2026
Moderni pilvitietoturva vaatii kattavaa näkyvyyttä ja tehokasta riskienhallintaa. Miten agentiton tietoturva auttaa tunnistamaan olennaisimmat riskit?
6. lokakuuta 2026
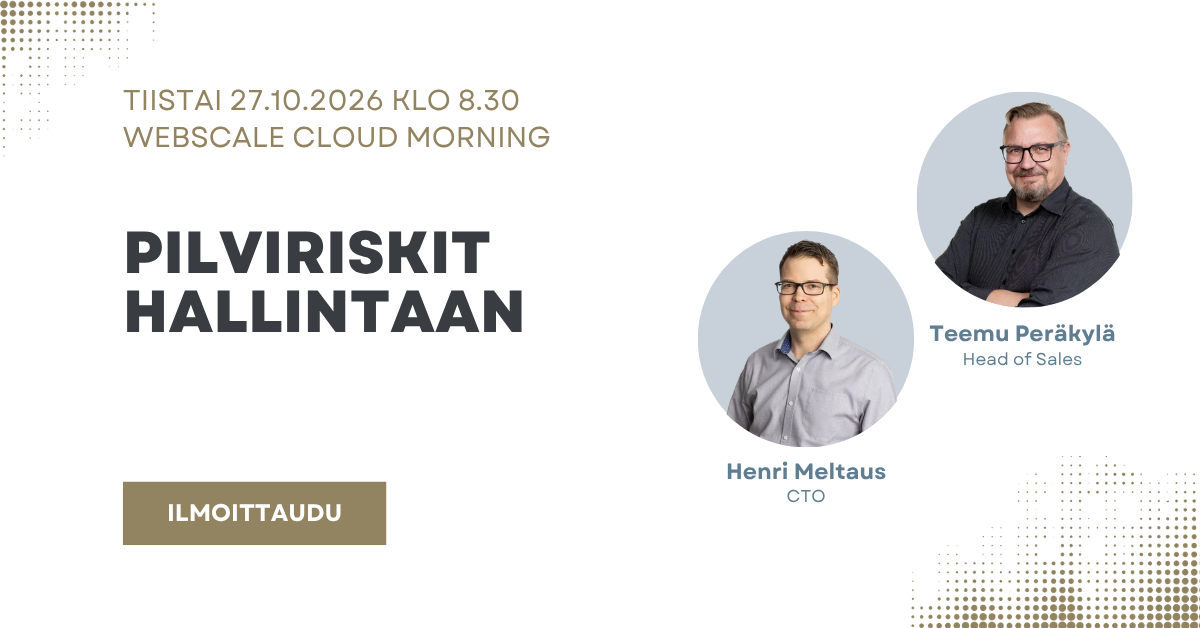
Webscale Cloud Morning Pilviriskit hallintaan Tiistai 27.10.2026 klo 8.30 Pilven suurimmat riskit eivät aina näy päällepäin. Liian laajat käyttöoikeudet, yhden avainhenkilön varaan jäänyt osaaminen, puutteelliset varmistukset tai harjoittelematon palautuminen voivat tuntua pieniltä asioilta, kunnes jokin niistä häiritsee liiketoimintaa. Mitkä pilviympäristön riskit ovat aidosti merkittäviä liiketoiminnalle? Mistä organisaatio vastaa itse ja mistä pilvipalveluntarjoaja? Ja miten tunnistaa riippuvuudet ja haavoittuvuudet ennen kuin niistä syntyy ongelma? Webscale Cloud Morning -sarjan toisessa webinaarissa käymme läpi käytännönläheisesti: millaiset pilviympäristön riskit voivat vaikuttaa liiketoiminnan jatkuvuuteen missä vastuu pilvipalveluntarjoajan ja oman organisaation välillä kulkee miten tunnistaa teknologiaan, ihmisiin ja toimintamalleihin liittyviä kriittisiä riippuvuuksia miten varautua häiriöihin ja varmistaa, että palautuminen toimii myös käytännössä millä keinoilla pilven riskejä voidaan tunnistaa ja pitää hallinnassa 30 minuutin aamustartti Jos pilvipalvelut ovat liiketoiminnallenne kriittisiä, mutta riskien todellinen taso ei ole täysin kirkas, tämä puolituntinen kannattaa käyttää.