Miten pitää pilviympäristöt turvallisina ilman, että kehitys hidastuu?


Teemu Peräkylä | 13. toukokuuta 2026

Pilviympäristöt kasvavat nopeasti, mutta tietoturva ei pysy aina mukana. Kehitystiimit julkaisevat vauhdilla uutta, samalla kun teknologiajohtajat yrittävät hallita kasvavaa riskitasoa, monimutkaisuutta ja kustannuksia.

Monessa yrityksessä tähän vastataan lisäämällä uusia tietoturvatyökaluja vanhojen rinnalle. Lopputuloksena on kuitenkin usein hajanaisia näkymiä, päällekkäistä työtä ja kasvava määrä hälytyksiä, joista on vaikea tunnistaa aidosti kriittiset riskit.

Cloud-Native Application Protection Platform eli CNAPP tarjoaa tähän ratkaisun. Se tuo tietoturvan osaksi pilvinatiivien sovellusten elinkaarta ilman, että nopeus tai ketteryys kärsii.

Mitä CNAPP tarkoittaa

CNAPP yhdistää useita tietoturvatoimintoja yhteen alustaan. Se kattaa sovellusten, infrastruktuurin ja identiteettien turvallisuuden kehityksestä tuotantoon. Tämä tarkoittaa, että riskit voidaan havaita jo varhaisessa vaiheessa ja korjata ennen kuin ne vaikuttavat liiketoimintaan.

Teknologiajohtajalle tämä näkyy parempana riskienhallintana ja ennakoitavuutena. DevOps-tiimeille se tarkoittaa työkaluja, jotka integroituvat suoraan olemassa oleviin työnkulkuihin.

Miksi CNAPP on strategisesti tärkeä

Pilviympäristöjen monimutkaisuus kasvaa jatkuvasti. Mikroarkkitehtuurit, kontit, AI ja monipilviympäristöt lisäävät hyökkäyspintaa. Perinteiset työkalut eivät enää riitä tarjoamaan kokonaiskuvaa.

CNAPP tuo yhtenäisen näkyvyyden koko ympäristöön. Organisaatio näkee nopeammin, mitkä riskit vaativat toimenpiteitä ja mihin turvallisuusinvestoinnit kannattaa kohdistaa. Samalla DevOps-tiimit saavat selkeän näkymän siihen, missä riskit ovat ja miten ne voidaan korjata tehokkaasti.

Tietoturvan huomioiminen kehityksessä varhaisessa vaiheessa on keskeinen osa modernia toimintamallia. CNAPP integroi turvallisuuteen liittyvät tarkistukset osaksi CI/CD-putkea, jolloin ongelmat voidaan havaita ja korjata ennen tuotantoon siirtymistä. Tämä vähentää tuotantoon päätyviä virheitä ja pienentää korjauskustannuksia.

Liiketoimintahyödyt teknologiajohtajalle

CNAPP ei ole pelkkä tietoturvatyökalu, vaan tapa hallita pilviympäristöjen kasvavaa monimutkaisuutta. Kun organisaatio saa keskitetyn näkymän sovelluksiin, infrastruktuuriin ja identiteetteihin, riskit voidaan tunnistaa nopeammin ja niihin voidaan reagoida ennen kuin ne vaikuttavat liiketoimintaan.

Samalla vähenee tarve useille erilaisille työkaluille ja manuaaliselle työlle. Tämä helpottaa ympäristön hallintaa, vähentää operatiivista kuormaa ja auttaa pitämään kustannukset paremmin hallinnassa.

CNAPP tukee myös vaatimustenmukaisuutta automatisoimalla tarkastuksia ja raportointia. Erityisesti säännellyillä toimialoilla tämä voi vähentää merkittävästi auditointeihin käytettävää aikaa.

Hyödyt DevOps-tiimeille

DevOps-tiimeille CNAPP tarkoittaa vähemmän manuaalista työtä ja vähemmän yllätyksiä tuotannossa. Riskit tunnistetaan ajoissa ja korjaukset voidaan automatisoida.

Integraatiot kehitystyökaluihin mahdollistavat sen, että tietoturva ei ole erillinen vaihe vaan osa normaalia työnkulkua. Tämä parantaa kehittäjäkokemusta ja nopeuttaa julkaisusyklejä.

Kontekstuaalinen analyysi auttaa keskittymään olennaiseen. Kaikki haavoittuvuudet eivät ole yhtä kriittisiä, ja CNAPP auttaa priorisoimaan ne, joilla on todellinen vaikutus.

CNAPP käytännössä

Orca Security on CNAPP-ratkaisu, joka auttaa organisaatioita hallitsemaan pilviympäristöjen riskejä keskitetysti. Ratkaisu kokoaa yhteen tiedon infrastruktuurista, identiteeteistä, sovelluksista ja datasta, jolloin kokonaiskuva ympäristön turvallisuudesta on helpompi muodostaa.

Orcan agentiton lähestymistapa mahdollistaa ympäristön kartoittamisen ilman raskaita asennuksia tai erillisiä agentteja. Tämä vähentää ylläpitotyötä ja nopeuttaa käyttöönottoa erityisesti laajoissa pilviympäristöissä. DevOps-tiimeille tämä tarkoittaa vähemmän ylimääräistä ylläpitoa ja helpompaa käyttöönottoa osaksi olemassa olevia ympäristöjä.

Ratkaisu auttaa myös priorisoimaan riskit liiketoimintavaikutuksen perusteella. Sen sijaan, että tiimit joutuisivat käymään läpi suuren määrän yksittäisiä havaintoja, huomio voidaan kohdistaa niihin uhkiin, joilla on todellinen vaikutus ympäristön turvallisuuteen ja liiketoiminnan jatkuvuuteen.

Lisäksi automatisoitu vaatimustenmukaisuuden seuranta helpottaa auditointeja ja raportointia. Tämä vähentää manuaalista työtä ja auttaa pitämään ympäristöt paremmin hallinnassa myös säädellyillä toimialoilla.

Webscale toimii Orca Securityn suomalaisena kumppanina ja auttaa organisaatioita arvioimaan, miten CNAPP-ratkaisut voidaan ottaa käyttöön osana olemassa olevia pilviympäristöjä.

Kun turvallisuus integroidaan osaksi kehitystä ja pilviympäristöjen hallintaa, organisaatiot voivat kehittää ja julkaista palveluita nopeammin ilman, että riskien hallinta jää jälkeen.

Teemu Peräkylä, Webscale

Teemu Peräkylä
Sales Executive, Cloud Services

Pilvi haltuun

Huolehdimme pilvestä kokonaisuutena, jotta asiakkaamme voivat keskittyä kasvuun, kehitykseen ja asiakkaisiinsa.

Varmistamme, että digitaaliset palvelut toimivat luotettavasti ja tukevat liiketoimintaa kaikissa tilanteissa.

Uusimmat kirjoitukset

9. marraskuuta 2026
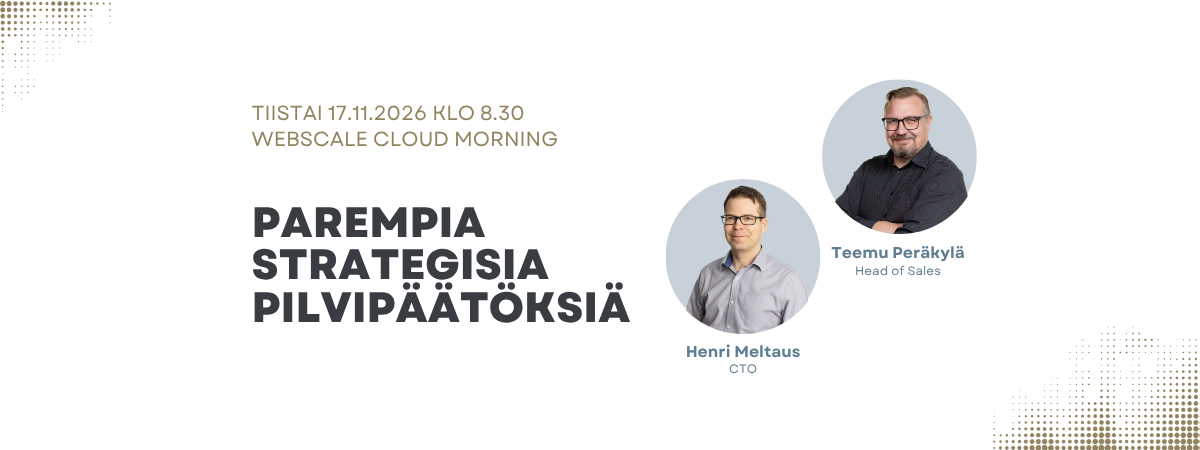
Webscale Cloud Morning Parempia strategisia pilvipäätöksiä Tiistai 17.11.2026 klo 8.30 Pilvistrategiassa tehdään valintoja, joiden vaikutukset voivat näkyä liiketoiminnassa vuosien ajan. Kyse ei ole vain siitä, mikä pilvipalvelu tai teknologia valitaan, vaan siitä, millaisiin kustannuksiin, toimittajiin, osaamiseen ja toimintamalleihin organisaatio sitoutuu. Kuinka riippuvainen yhdestä toimittajasta kannattaa olla? Milloin yksi pilvi riittää ja milloin useammasta ympäristöstä on aidosti hyötyä? Ja kuinka paljon joustavuudesta ja riippumattomuudesta kannattaa maksaa? Webscale Cloud Morning -sarjan kolmannessa webinaarissa käymme läpi käytännönläheisesti: mitä pilvistrategialla oikeastaan päätetään ja miksi asia ei kuulu vain IT:lle milloin yhden pilven malli toimii ja milloin multi- tai hybrid cloud voi olla perusteltu mitä kannattaa rakentaa itse ja milloin hyödyntää valmiita pilvipalveluita miten kustannukset, riskit, data ja liiketoiminnan tarpeet yhdistetään pilvipäätöksissä mitkä valinnat lisäävät liiketoiminnan joustavuutta ja mitkä voivat sitoa organisaatiota vuosiksi 30 minuutin aamustartti Jos pilvipalvelut ovat liiketoiminnallenne kriittisiä, mutta riskien todellinen taso ei ole täysin kirkas, tämä puolituntinen kannattaa käyttää.
Tekijä Teemu Peräkylä • 5. marraskuuta 2026
Moderni pilvitietoturva vaatii kattavaa näkyvyyttä ja tehokasta riskienhallintaa. Miten agentiton tietoturva auttaa tunnistamaan olennaisimmat riskit?
6. lokakuuta 2026
Webscale Cloud Morning Pilviriskit hallintaan Tiistai 27.10.2026 klo 8.30 Pilven suurimmat riskit eivät aina näy päällepäin. Liian laajat käyttöoikeudet, yhden avainhenkilön varaan jäänyt osaaminen, puutteelliset varmistukset tai harjoittelematon palautuminen voivat tuntua pieniltä asioilta, kunnes jokin niistä häiritsee liiketoimintaa. Mitkä pilviympäristön riskit ovat aidosti merkittäviä liiketoiminnalle? Mistä organisaatio vastaa itse ja mistä pilvipalveluntarjoaja? Ja miten tunnistaa riippuvuudet ja haavoittuvuudet ennen kuin niistä syntyy ongelma? Webscale Cloud Morning -sarjan toisessa webinaarissa käymme läpi käytännönläheisesti: millaiset pilviympäristön riskit voivat vaikuttaa liiketoiminnan jatkuvuuteen missä vastuu pilvipalveluntarjoajan ja oman organisaation välillä kulkee miten tunnistaa teknologiaan, ihmisiin ja toimintamalleihin liittyviä kriittisiä riippuvuuksia miten varautua häiriöihin ja varmistaa, että palautuminen toimii myös käytännössä millä keinoilla pilven riskejä voidaan tunnistaa ja pitää hallinnassa 30 minuutin aamustartti Jos pilvipalvelut ovat liiketoiminnallenne kriittisiä, mutta riskien todellinen taso ei ole täysin kirkas, tämä puolituntinen kannattaa käyttää.